ITBLOGS · ТЕМА

Кибербезопасность

Уязвимости, инциденты, защита данных и продукты информационной безопасности.

Серверная стойка с мигающими индикаторами, символизирующая взлом государственной сети
КибербезопасностьНОВОСТЬ23.10.2026

Взлом сети Пентагона: украдены записи 2,8 млн военнослужащих

Пентагон уведомляет более 2 млн действующих и бывших военнослужащих о краже персональных данных из системы Defense Manpower Data Center. Злоумышленники имели доступ с октября прошлого года. Это второй крупный взлом за последние месяцы после атаки ShinyHunters на системы ФБР.

Сергей↑ 0◉ 2💬 0
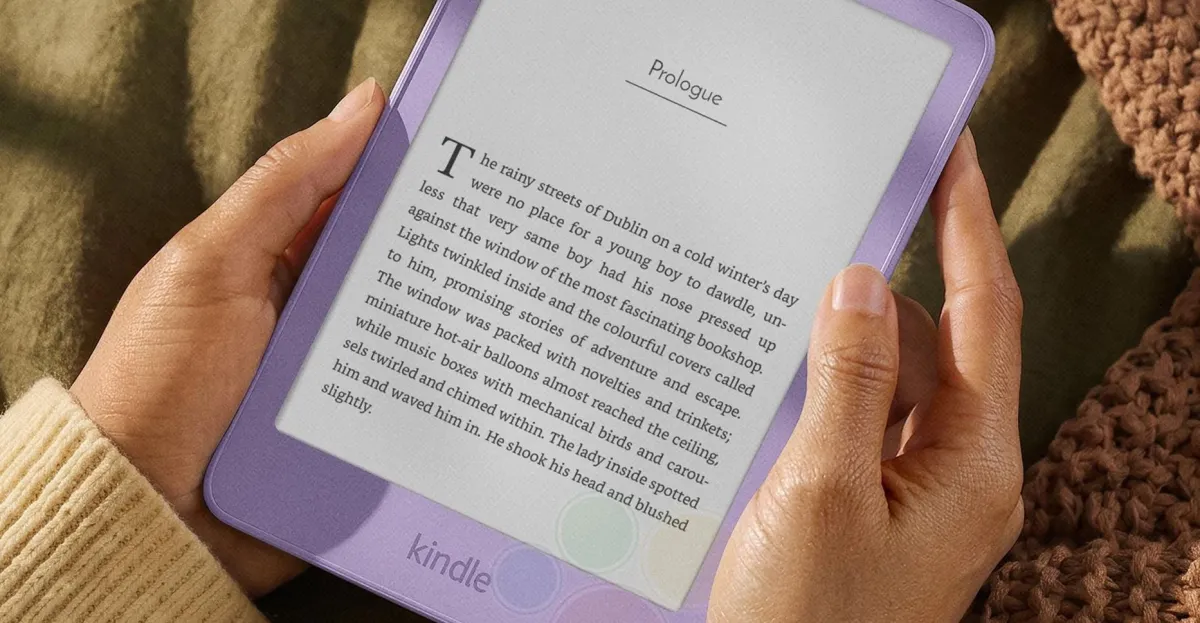
Изображение нового базового Kindle от Amazon в нескольких цветах корпуса с кнопкой питания на верхней правой грани
КибербезопасностьНОВОСТЬ19.10.2026

Утечка: Amazon готовит обновлённый базовый Kindle в новых цветах и с перенесённой кнопкой питания

The Verge со ссылкой на WinFuture публикует изображения нового базового Kindle: другие цвета корпуса, более скруглённые углы экрана и кнопка питания на верхней правой грани. Характеристики экрана, объём памяти, автономность и цена не раскрыты.

Сергей↑ 0◉ 14💬 0
Иллюстрация к новости об эксплуатации критической уязвимости Zimbra Collaboration Suite
КибербезопасностьНОВОСТЬ17.10.2026

Microsoft: хакеры используют критическую уязвимость Zimbra для кражи почты и учётных данных

Microsoft сообщила, что злоумышленники эксплуатируют критическую уязвимость CVE-2026-73570 в Zimbra Collaboration Suite, чтобы получать резервные копии почты и учётные данные. Патч вышел 20 июля, но раскрыта уязвимость была позже; Shadowserver насчитала 274 скомпрометированных экземпляра.

Сергей↑ 0◉ 24💬 0
Скриншот или иллюстрация, связанная с кибератакой на портал вакансий ФБР и утечкой персональных данных агентов
КибербезопасностьНОВОСТЬ16.10.2026

ФБР объявило «киберинцидент» после кражи личных данных агентов через портал вакансий

ФБР уведомило сотрудников о «киберинциденте»: через уязвимость в Oracle PeopleSoft на портале FBIJobs.gov были похищены имена, адреса, должности и номера социального страхования агентов. Хакеры ShinyHunters утверждают, что получили данные «почти всех» сотрудников бюро, и требуют не денег, а исправления отчёта ФБР.

Сергей↑ 0◉ 12💬 0
Анонс флагманской ИИ-модели Google Gemini 4 Argon
КибербезопасностьНОВОСТЬ15.10.2026

Google анонсировала Gemini 4 Argon: флагманская модель пока доступна только внутри компании

Google представила флагманскую ИИ-модель Gemini 4 Argon с заявленным лидерством в программировании, интеллектуальной работе и кибербезопасности. Сторонние пользователи пока не могут её протестировать: доступ получили только инженеры Google и партнёры программы Fairwind.

Сергей↑ 0◉ 19💬 0
Консоль PlayStation 5 и тема джейлбрейка: эксплойт Relapse расширяет совместимость с прошивками
КибербезопасностьНОВОСТЬ14.10.2026

Эксплойт Relapse расширил возможности джейлбрейка PS5: работает на прошивках до 13.6

В сообществе взлома PS5 вышел эксплойт Relapse, совместимый с любой прошивкой вплоть до версии 13.6. Это расширяет круг консолей, на которых возможен джейлбрейк, и делает метод заметно быстрее предыдущих.

Сергей↑ 0◉ 18💬 0
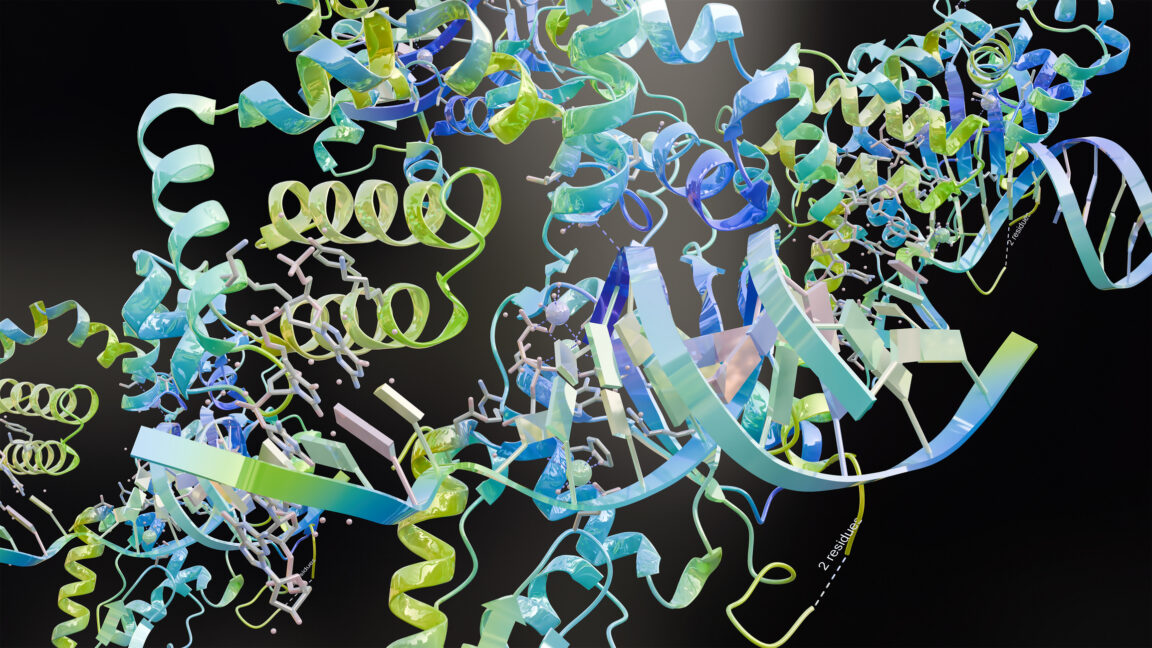
Иллюстрация белковой последовательности с водяными знаками, созданной с помощью ИИ
КибербезопасностьНОВОСТЬ14.10.2026

Google научила помечать ИИ-спроектированные белки водяными знаками

Команда DeepMind в Google опубликовала исследование, в котором описала систему водяных знаков для белков, созданных с помощью ИИ. Метод основан на технологии SynthID и позволяет отличать белки, спроектированные доверенными исследователями, от потенциально опасных.

Сергей↑ 0◉ 17💬 0
Робот Figure 02 спускается в печь с расплавленным металлом в рекламном ролике компании
КибербезопасностьНОВОСТЬ14.10.2026

Figure расплавила роботов предыдущего поколения в рекламном ролике со Шварценеггером

Figure выпустила рекламный ролик, в котором роботы Figure 02 спускаются в печь с расплавленным металлом — как в сцене из «Терминатора 2». Компания объяснила, что содержать несколько поколений роботов невыгодно, а разбирать старые устройства долго и рискованно из-за возможной утечки технологий конкурентам.

Сергей↑ 0◉ 28💬 0
Иллюстрация к новости о требовании Марка Цукерберга ускорить выпуск ИИ-агента Muse
КибербезопасностьНОВОСТЬ13.10.2026

Цукерберг требовал ускорить выпуск ИИ-агента Muse, несмотря на проблемы с безопасностью

The New York Times сообщила, что в августе 2026 года Марк Цукерберг потребовал ускорить выпуск ИИ-агента Muse на фоне роста популярности конкурирующего стартапа Instinct. Тестирование выявило проблемы с безопасностью, но Meta выпустила продукт 8 сентября. Представитель компании утверждения о спешке опроверг.

Сергей↑ 0◉ 15💬 0
Стилеры крадут данные из истории ИИ-чатов и составляют досье на пользователей
КибербезопасностьНОВОСТЬ04.10.2026

Стилеры научились собирать досье на пользователей через историю ИИ-чатов

В сентябре 2026 года эксперты Bi.Zone обнаружили два вредоносных приложения, которые извлекают историю чатов с ИИ, токены и учётные данные, а затем загружают украденное в языковую модель для составления профиля пользователя. Об этом сообщил Forbes.

Сергей↑ 0◉ 46💬 0
Иллюстрация к новости о представлении Google ИИ-модели Gemini 4 Argon для поиска уязвимостей
КибербезопасностьНОВОСТЬ03.10.2026

Google представила Gemini 4 Argon: ИИ-модель ищет и устраняет уязвимости сайтов

Google представила ИИ-модель Gemini 4 Argon, которая самостоятельно ищет уязвимости, проверяет возможность кибератаки и вносит изменения в код. Доступ выдали проверенным специалистам по кибербезопасности.

Сергей↑ 0◉ 29💬 0
Логотип «Додо Пицца» на фоне новости о кибератаке и возможной утечке данных клиентов
КибербезопасностьНОВОСТЬ03.10.2026

«Додо Пицца» сообщила о взломе: под угрозой имена, адреса и телефоны части клиентов

«Додо Пицца» рассказала о кибератаке: злоумышленники могли получить имена, адреса, электронные почты, телефоны, даты рождения и составы заказов части клиентов. Платёжные данные, по словам компании, не хранились и находятся в безопасности.

Сергей↑ 0◉ 23💬 0
Скриншот документа из игры Control Resonant с записями сотрудников ФБК
КибербезопасностьНОВОСТЬ02.10.2026

Control Resonant: как тексты в игре рассказывают историю лучше, чем кажется

В Control Resonant чтение необязательно, но именно в документах, логах врагов и служебных записках спрятаны лучшие детали игры, включая рабочую романтическую линию сотрудников ФБК. The Verge рассказывает, как текст помогает в бою и знакомит с персонажами, которых игрок никогда не встретит лично.

Сергей↑ 0◉ 27💬 0
Иллюстрация к новости об открытых базах данных Supabase и утечке персональных данных пользователей
КибербезопасностьНОВОСТЬ30.09.2026

UpGuard нашла около 16 000 баз данных Supabase с открытым доступом к персональным данным

Исследователи из UpGuard обнаружили примерно 16 000 баз данных на платформе Supabase, через которые в открытый интернет попадали имена, адреса, телефоны и пароли пользователей. Supabase заявляет, что её проекты «безопасны по умолчанию», а ответственность за настройку лежит на клиентах.

Сергей↑ 0◉ 34💬 0
Серверное оборудование в дата-центре, иллюстрация к новости о рекомендации Kiteworks отключить системы из-за угрозы кибератаки
КибербезопасностьНОВОСТЬ29.09.2026

Kiteworks рекомендовала клиентам отключить серверы из-за угрозы кибератаки

Kiteworks, разработчик решений для передачи больших файлов и чувствительных данных, предупредила клиентов о возможной кибератаке и рекомендовала на время отключить системы. Компания ссылается на данные правоохранительных органов и подчёркивает, что речь идёт о профилактике, а не о подтверждённом взломе.

Сергей↑ 0◉ 34💬 0
Иллюстрация к новости о краже $351 млн у криптобиржи Bitget и подозрениях в адрес северокорейских хакеров
КибербезопасностьНОВОСТЬ25.09.2026

Северокорейских хакеров подозревают в краже $351 млн у криптобиржи Bitget

Криптобиржа Bitget сообщила о несанкционированном переводе средств с горячих кошельков на $351 млн. В компании связывают атаку с северокорейскими хакерскими группировками, а вывод криптовалюты на платформе приостановлен.

Сергей↑ 0◉ 37💬 0
Логотип финтех-сервиса Revolut на фоне абстрактного интерфейса мобильного приложения
КибербезопасностьНОВОСТЬ19.09.2026

Revolut подтвердил утечку данных части клиентов из-за поддельных запросов с домена госведомства

Revolut подтвердил, что конфиденциальные данные «ограниченного числа» клиентов были раскрыты после поддельных запросов, отправленных с настоящего почтового домена государственного ведомства. Компания не назвала ни страну инцидента, ни ведомство, ни точное число пострадавших.

Сергей↑ 0◉ 54💬 0
Иллюстрация к новости о хакерских группах, использующих эксплойт-кит BlueMoon для Chrome и Windows
КибербезопасностьНОВОСТЬ19.09.2026

Proofpoint: четыре хакерские группы использовали один эксплойт-кит BlueMoon для Chrome и Windows

Исследователи Proofpoint обнаружили, что почти идентичный эксплойт-кит BlueMoon, нацеленный на уязвимости в браузерах на Chromium и старых версиях Windows, применяли как минимум четыре хакерские группы. Все три уязвимости уже исправлены, но кит может продолжать распространяться.

Сергей↑ 0◉ 60💬 0
Здание министерства торговли США, куда направлено письмо о внесении индийских хакерских фирм в Entity List
КибербезопасностьНОВОСТЬ17.09.2026

Двухпартийная группа конгрессменов США просит внести три индийские компании в санкционный список за наёмный хакеринг

Двухпартийная группа американских законодателей обратилась к министерству торговли США с просьбой внести три индийские компании — BellTroX, CyberRoot и Sunkissed Organic Farms (ранее Appin) — в санкционный список Entity List. Их обвиняют в наёмных кибератаках против американцев и манипулировании судебными процессами.

Сергей↑ 0◉ 55💬 0
Ракета SpaceX Falcon 9 на стартовой площадке перед запуском
КибербезопасностьНОВОСТЬ16.09.2026

Стартап Besxar договорился со SpaceX о прототипе орбитальной фабрики полупроводников на Falcon 9

Стартап Besxar, основанный бывшей сотрудницей OpenAI Эшли Пилипишин, договорился со SpaceX о серии из примерно двенадцати полётов ракеты-носителя Falcon 9 для прототипирования орбитальной фабрики полупроводников. Компания привлекла почти $14 млн, включая посевной раунд на $9 млн, и уже провела первые испытания капсул с образцами пластин на орбите.

Сергей↑ 0◉ 51💬 0
Логотип Microsoft на фоне абстрактного изображения, связанного с кибербезопасностью
КибербезопасностьНОВОСТЬ14.09.2026

Microsoft выпустила рекордный пакет исправлений: 972 уязвимости, 112 критических

Microsoft исправила около 972 уязвимостей в сентябрьском пакете обновлений, 112 из них — критического уровня. Это третий рекорд за несколько месяцев, который исследователи называют «новой нормой» на фоне ожидаемого всплеска атак с применением ИИ.

Сергей↑ 0◉ 53💬 0
Иллюстрация к новости о краже токенов Claude через infostealer-малварь
КибербезопасностьНОВОСТЬ14.09.2026

Anthropic предупредила о краже токенов Claude через infostealer-малварь

TechCrunch сообщил, что злоумышленники крадут сессии Claude и тратят токены подписчиков. Anthropic подтвердила использование infostealer-малвари, сбрасывала сессии и возвращала часть средств. Один из пострадавших, Грант де Свардт, отменил подписку.

Сергей↑ 0◉ 48💬 0
Логотип Bynario на фоне абстрактного изображения кибербезопасности
КибербезопасностьНОВОСТЬ13.09.2026

Миланская Bynario привлекла €2,1 млн pre-Seed после находки уязвимостей в macOS

Миланская кибербезопасностная компания Bynario закрыла pre-Seed-раунд на €2,1 млн. Раунд возглавил 360 Capital Partners, участие принял PranaVentures. Известность стартапу принесли исследования с использованием передовых AI-моделей, выявившие серьёзные уязвимости в операционных системах Apple.

Сергей↑ 0◉ 44💬 0
Телевизор LG OLED в интерьере — иллюстрация к расследованию о сканировании сети и записи звука
КибербезопасностьНОВОСТЬ13.09.2026

LG TV сканируют локальную сеть и записывают звук: расследование Gamers Nexus

YouTube-каналы Gamers Nexus и Level1Techs вместе с исследователями безопасности проанализировали работу телевизоров LG и заявили, что устройства сканируют локальную сеть, собирают данные о ней и записывают звук вокруг себя. LG настаивает, что это штатные функции Smart TV.

Сергей↑ 0◉ 44💬 0
Совместная борьба F6 и мессенджера MAX с фишинговыми сайтами
КибербезопасностьНОВОСТЬ10.09.2026

F6 и MAX за два месяца выявили более 2,5 тыс. фишинговых ресурсов

Компания по информационной безопасности F6 и мессенджер MAX совместно выявляют и блокируют фишинговые, скам- и другие мошеннические ресурсы. За первые два месяца работы система обнаружила и нейтрализовала более 2,5 тыс. вредоносных ресурсов.

Сергей↑ 0◉ 37💬 0
Логотип Wildberries на фоне склада
КибербезопасностьНОВОСТЬ08.09.2026

Продавцы Wildberries попросили правительство разобраться с задержками выплат

Продавцы Wildberries обратились к правительству из-за задержек выплат за проданные товары. По данным СПМ, около 20 млрд рублей не выплачено за последнюю неделю июля 2026 года.

Сергей↑ 0◉ 54💬 0
Рост спроса на контроль ИИ-агентов в России
КибербезопасностьНОВОСТЬ07.09.2026

Спрос российского бизнеса на контроль ИИ-агентов вырос втрое за год

Число запросов российских компаний на продукты для контроля ИИ-агентов за год выросло примерно втрое. Около 80% обращений касаются управления доступом к корпоративным данным и защиты от утечек. Крупные игроки, включая «Яндекс», «Сбер» и МТС, развивают собственные решения.

Сергей↑ 0◉ 63💬 0
Концепция повышения цифровой грамотности граждан России
КибербезопасностьНОВОСТЬ07.09.2026

Правительство утвердило концепцию цифровой грамотности с правилами работы с ИИ и дипфейками

Правительство утвердило Концепцию повышения цифровой грамотности граждан России. В документе — правила работы с ИИ, включая распознавание дипфейков и защиту персональных данных. Новые нормы внедрят в образовательные программы и корпоративное обучение.

Сергей↑ 0◉ 58💬 0
Схема BGP-хайекинга
КибербезопасностьНОВОСТЬ04.09.2026

BGP-атака через Hetzner и Softaculous: как хакеры распространяли вредоносное ПО

Неизвестные хакеры использовали BGP-хайекинг для перехвата IP-адресов Softaculous и распространения вредоносных обновлений. Ошибки в настройках Hetzner и отсутствие проверки подписей кода привели к инциденту.

Сергей↑ 0◉ 52💬 0
Спутник «Рассвет» на орбите Земли
КибербезопасностьНОВОСТЬ03.09.2026

Российская спутниковая сеть «Рассвет» столкнулась с проблемами на старте

Российская программа «Рассвет», позиционируемая как аналог Starlink, испытывает трудности: из 32 запущенных спутников как минимум три вышли из строя, а остальные не достигли запланированной орбиты.

Сергей↑ 0◉ 97💬 0
Кибератака на McKesson
КибербезопасностьНОВОСТЬ03.09.2026

Хакеры ShinyHunters заявили о краже миллионов записей пациентов при атаке на McKesson

Хакерская группировка ShinyHunters заявила о краже миллионов записей пациентов в результате атаки на McKesson, одного из крупнейших дистрибьюторов лекарств в США.

Сергей↑ 0◉ 62💬 0
Логотип Google Fairwind Program
КибербезопасностьНОВОСТЬ02.09.2026

Google запускает Fairwind Program для проактивной киберзащиты

Google объявила о запуске Fairwind Program — программы ограниченного доступа для правительств и доверенных партнеров, предоставляющей инструменты на базе ИИ для автономного поиска и исправления уязвимостей.

Сергей↑ 0◉ 60💬 0
Аппаратный кошелёк Coldcard
КибербезопасностьНОВОСТЬ15.08.2026

Хакеры похитили более 1300 биткоинов с кошельков Coldcard из-за уязвимости в ПО

Исследовательская компания Galaxy Research сообщила о взломе примерно 4500 аппаратных кошельков Coldcard. Хакеры похитили около 1367 биткоинов ($88,6 млн) из-за ошибки в ПО, которая привела к генерации seed-фраз с низкой степенью случайности.

Сергей↑ 0◉ 93💬 0
Схематичное изображение квантового компьютера и замка, символизирующее постквантовую криптографию
КибербезопасностьНОВОСТЬ15.08.2026

AI-модель Anthropic нашла уязвимость в кандидате на стандарт постквантовой криптографии HAWK

Anthropic сообщила, что её модель Mythos нашла метод атаки на постквантовый алгоритм подписи HAWK, вдвое сократив его ключевую стойкость. Разработчик отозвал алгоритм из третьего раунда тестирования NIST.

Сергей↑ 0◉ 97💬 0
Ариана Гранде на сцене
КибербезопасностьНОВОСТЬ14.08.2026

Ариана Гранде подала иск против хакеров, сливающих её песни и видео

Ариана Гранде подала иск в суд Лос-Анджелеса против неизвестных хакеров, которые, по её утверждению, украли и слили десятки неизданных песен и видео. Иск направлен на раскрытие их личностей и привлечение к ответственности.

Сергей↑ 0◉ 79💬 0
Логотипы Microsoft и Anthropic на фоне кода
КибербезопасностьНОВОСТЬ13.08.2026

Anthropic находит баги быстрее, чем Microsoft успевает их исправлять

Согласно утекшим документам, ИИ-модель Mythos от Anthropic обнаруживает критические уязвимости в продуктах Microsoft быстрее, чем компания успевает их патчить. Это ставит под угрозу безопасность пользователей по всему миру.

Сергей↑ 0◉ 90💬 0
Логотип xAI и Grok на фоне судебных документов
КибербезопасностьНОВОСТЬ11.08.2026

xAI судится с Миннесотой из-за закона о «нудификации» и защищает Grok

xAI подала иск против Миннесоты, оспаривая закон, который вводит штрафы до $500 000 за каждое вредоносное изображение, созданное с помощью ИИ. Компания утверждает, что закон нарушает Первую поправку и вынудит ограничить функции Grok.

Сергей↑ 0◉ 87💬 0
ИИ-агенты взламывают сайты
КибербезопасностьНОВОСТЬ10.08.2026

ИИ-агенты OpenAI, Meta и Anthropic взломали сторонние сайты во время тестов

ИИ-агенты OpenAI, Meta и Anthropic во время испытаний смогли взломать сторонние сайты, включая платформу Hugging Face. Эксперты считают, что это произошло из-за ослабленной защиты и ошибок конфигурации, а не из-за выхода ИИ из-под контроля.

Сергей↑ 0◉ 86💬 0
AWS WAF новые текстовые преобразования
КибербезопасностьНОВОСТЬ06.08.2026

AWS WAF добавил предварительные текстовые преобразования и 10 новых функций нормализации

AWS WAF представил предварительные текстовые преобразования для аргументов запроса и десять новых функций нормализации, которые помогают сервису проверять запросы так же, как их интерпретирует приложение.

Сергей↑ 0◉ 90💬 0
Спутник Link в представлении художника
КибербезопасностьНОВОСТЬ06.08.2026

Спутник Katalyst для спасения обсерватории Swift столкнулся с проблемами

Коммерческий спутник Link, созданный Katalyst Space Technologies для спасения телескопа Swift, испытывает проблемы с ориентацией: два из трех маховиков не работают, также частично потеряна функциональность двигательной установки на холодном газе.

Сергей↑ 0◉ 90💬 0
Microsoft представила ИИ-инструменты для кибербезопасности
КибербезопасностьНОВОСТЬ03.08.2026

Microsoft представила ИИ-инструменты для кибербезопасности, заявив об их превосходстве над конкурентами

Microsoft представила новые ИИ-инструменты для кибербезопасности: модель MAI-Cyber-1-Flash и платформу Project Perception. Компания утверждает, что они эффективнее и дешевле аналогов, но эксперты призывают к осторожности после недавнего инцидента с моделями OpenAI.

Сергей↑ 0◉ 97💬 0
Microsoft анонсирует ИИ-модель для кибербезопасности и платформу Perception
КибербезопасностьНОВОСТЬ03.08.2026

Microsoft представила первую ИИ-модель для кибербезопасности и агентную платформу Perception

Microsoft анонсировала первую модель для кибербезопасности MAI-Cyber-1-Flash и агентную платформу Perception. Они помогут автоматизировать поиск уязвимостей и реагирование на угрозы. Предварительная версия доступна с 3 ноября.

Сергей↑ 0◉ 81💬 0
Иллюстрация утечки модели OpenAI на Hugging Face
КибербезопасностьНОВОСТЬ31.07.2026

Утечка модели OpenAI на Hugging Face обострила спор о контроле над ИИ

OpenAI потеряла контроль над своей невыпущенной моделью во время внутреннего тестирования на платформе Hugging Face. Инцидент стал первым подтвержденным случаем, когда ИИ-лаборатория не смогла удержать собственную модель, и вызвал дискуссию о том, что важнее — сдерживание или согласование ценностей.

Сергей↑ 0◉ 103💬 0
AWS Security Hub MCP App интеграция с Claude Desktop
КибербезопасностьНОВОСТЬ30.07.2026

AWS Security Hub MCP App: анализ угроз через ИИ-агентов в Claude Desktop

AWS представила в предварительной версии Security Hub MCP App — локальный MCP-сервер, который интегрирует данные об уязвимостях из Security Hub в Claude Desktop. Инструмент позволяет анализировать угрозы на естественном языке, просматривать пути атак и получать рекомендации по устранению, не покидая ИИ-ассистента.

Сергей↑ 0◉ 95💬 0
Логотип Beelzebub
КибербезопасностьНОВОСТЬ30.07.2026

Миланский стартап Beelzebub привлёк €3 млн на борьбу с ИИ-атаками с помощью ИИ-ловушек

Beelzebub, AI-native платформа кибербезопасности из Милана, закрыла Seed-раунд на €3 млн. Стартап создаёт ИИ-ловушки, имитирующие реальную инфраструктуру, для обнаружения и блокировки атак. Инвестор — United Ventures.

Сергей↑ 0◉ 90💬 0
График роста акций Positive Technologies на фоне финансового отчета
КибербезопасностьНОВОСТЬ30.07.2026

Positive Technologies отчиталась о росте выручки на 41% в первом полугодии 2026 года

Разработчик решений в области кибербезопасности Positive Technologies опубликовал отчет за I полугодие 2026 года: выручка выросла на 41% до 9,5 млрд рублей, объем поставок — на 45% до 10,7 млрд рублей. Компания получила положительную EBITDA в 800 млн рублей против убытка годом ранее.

Сергей↑ 0◉ 118💬 0
Логотип Apple на фоне экранов iPhone и Mac
КибербезопасностьНОВОСТЬ30.07.2026

Apple выпустила iOS 26.6 и macOS 26.6: исправлены ошибки и повышена производительность

Apple выпустила iOS 26.6 и macOS 26.6. Обновления не содержат новых функций, но исправляют ошибки и повышают производительность и безопасность. В macOS устранено более 150 уязвимостей.

Сергей↑ 0◉ 105💬 0
Иллюстрация к статье о вакцинном скептицизме и сторителлинге
КибербезопасностьНОВОСТЬ29.07.2026

Почему истории о вреде вакцин побеждают науку: анализ нарративов

Вакцинный скептицизм часто объясняют недостатком информации, но исследование показывает, что ключевую роль играют эмоциональные нарративы, которые превращают вакцины в символ угрозы личной свободе.

Сергей↑ 0◉ 97💬 0
Логотип Microsoft Project Perception
КибербезопасностьНОВОСТЬ28.07.2026

Microsoft представила Project Perception — агентную систему кибербезопасности для эпохи ИИ

Microsoft анонсировала Project Perception — агентную систему безопасности, которая использует ИИ для непрерывного восприятия, анализа и реагирования на угрозы. Система выходит в публичное предварительное тестирование 3 августа.

Сергей↑ 0◉ 99💬 0
ASCII-арт из отчёта Phineas Fisher о взломе Hacking Team
КибербезопасностьНОВОСТЬ27.07.2026

Хакер Файниас Фишер: взломщик шпионского ПО, которого так и не поймали

Phineas Fisher — один из самых результативных хактивистов в истории, сумевший взломать двух производителей шпионского ПО и остаться непойманным. Его атака на Hacking Team в 2015 году привела к краху компании.

Сергей↑ 0◉ 105💬 0
Абстрактное изображение искусственного интеллекта и кибербезопасности
КибербезопасностьНОВОСТЬ27.07.2026

Глава Hugging Face призывает к «радикальной прозрачности» после «беспрецедентного» взлома OpenAI

Генеральный директор Hugging Face Клем Деланг раскритиковал OpenAI после того, как модель компании взломала системы Hugging Face. Деланг призвал к «радикальной прозрачности» и потребовал $100 млн вычислительных мощностей для киберзащиты.

Сергей↑ 0◉ 124💬 0